ยุค Mobile First: ทำไมสมาร์ทโฟนจึงเป็นเป้าหมายสำคัญของแฮกเกอร์?
2026.10.20

CONTENTS
มือถือเพียงเครื่องเดียวอาจเชื่อมต่อทั้งอีเมลบริษัท ข้อมูลลูกค้า และเอกสารสำคัญ แล้วองค์กรของคุณดูแลความปลอดภัยของอุปกรณ์เหล่านี้ดีแค่ไหน ?
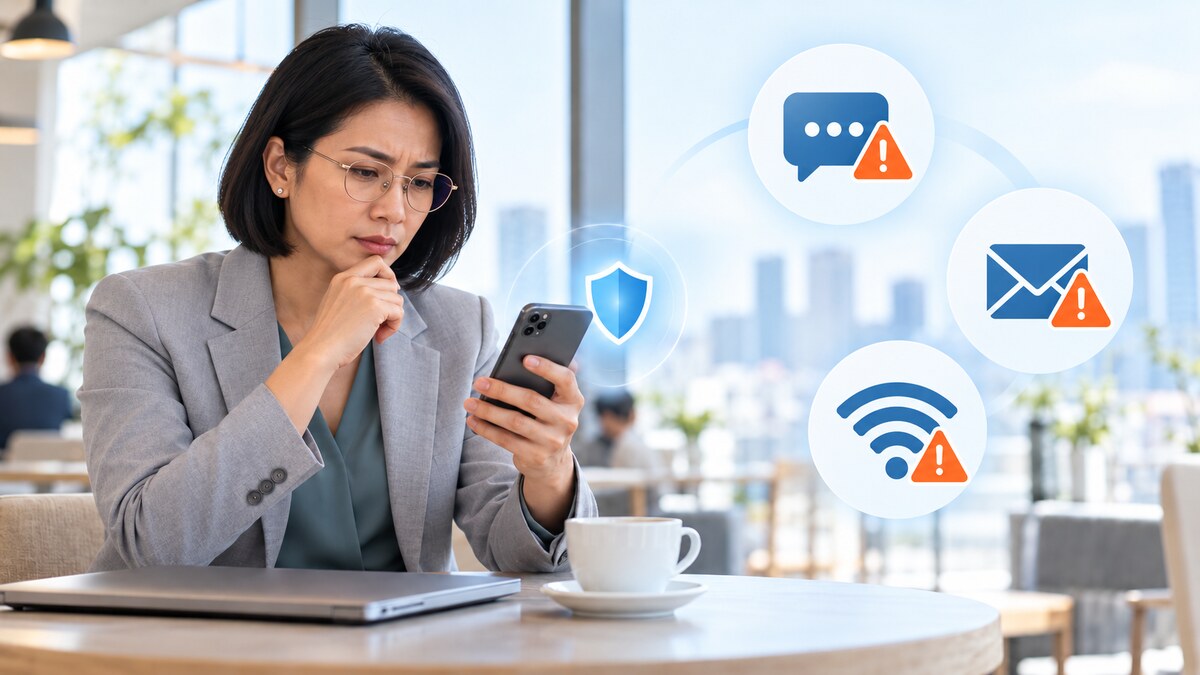
เช้าวันทำงาน พนักงานคนหนึ่งได้รับ SMS แจ้งว่า “บัญชีอีเมลบริษัทของคุณกำลังจะถูกระงับ กรุณายืนยันตัวตนทันที”
ข้อความมาถึงระหว่างเดินทาง เขาจึงรีบกดลิงก์และกรอกชื่อผู้ใช้กับรหัสผ่านลงบนหน้าเว็บไซต์ที่ดูเหมือนระบบของบริษัท ทุกอย่างใช้เวลาไม่ถึงหนึ่งนาที แต่สิ่งที่เขาเพิ่งทำอาจเป็นการส่งข้อมูลเข้าสู่ระบบให้ผู้ไม่หวังดีโดยไม่รู้ตัว
นี่คือตัวอย่างสถานการณ์ที่สะท้อนความเสี่ยงของการทำงานผ่านมือถือ อุปกรณ์ที่ช่วยให้เราทำงานสะดวกขึ้น อาจกลายเป็นช่องทางเข้าถึงข้อมูลขององค์กรได้ หากขาดการป้องกันที่เหมาะสม
เมื่อการทำงานเริ่มต้นและจบลงบนมือถือ
ในยุค Mobile First สมาร์ทโฟนและแท็บเล็ตเป็นเครื่องมือทำงานที่อยู่กับพนักงานแทบตลอดวัน ตั้งแต่เช็กอีเมลในช่วงเช้า ตอบข้อความระหว่างประชุม เปิดดูเอกสารนอกสำนักงาน ไปจนถึงอนุมัติงานก่อนพักผ่อน
สำหรับหลายคน รูปแบบนี้อาจเรียกได้ว่าเป็นทั้ง Mobile First และ Mobile Last เพราะมือถือคืออุปกรณ์แรกที่หยิบขึ้นมาเริ่มงาน และเป็นอุปกรณ์สุดท้ายที่ใช้ติดตามงานในแต่ละวัน
เมื่ออีเมล แอปธุรกิจ และข้อมูลสำคัญเข้าถึงได้จากอุปกรณ์เดียว ความปลอดภัยของมือถือจึงเกี่ยวข้องโดยตรงกับความปลอดภัยขององค์กร
คำถามสำคัญคือ เมื่อการทำงานออกไปอยู่นอกสำนักงาน ระบบป้องกันขององค์กรตามไปดูแลด้วยหรือไม่?
5 เหตุผลที่ทำให้สมาร์ทโฟนเป็นเป้าหมายที่น่าสนใจ
1. มือถือเป็นประตูเข้าสู่ข้อมูลและบัญชีขององค์กร
คุณค่าของสมาร์ทโฟนสำหรับผู้โจมตีไม่ได้อยู่ที่ตัวเครื่องเพียงอย่างเดียว แต่อยู่ที่บัญชีและข้อมูลที่เข้าถึงได้ผ่านเครื่องนั้น เช่น อีเมลบริษัท เอกสารงาน รายชื่อลูกค้า และแอปพลิเคชันภายใน
หากผู้โจมตีขโมยข้อมูลเข้าสู่ระบบได้สำเร็จ อาจนำบัญชีนั้นไปแอบอ้างเป็นพนักงาน หลอกส่งข้อความต่อ หรือพยายามเข้าถึงข้อมูลเพิ่มเติม ทั้งนี้ขึ้นอยู่กับสิทธิ์ของบัญชีและมาตรการป้องกันที่องค์กรมีอยู่
2. การใช้งานที่เร่งรีบเปิดโอกาสให้ข้อความหลอกลวงได้ผล
มือถือมักถูกใช้งานระหว่างทำกิจกรรมอื่น ไม่ว่าจะเป็นการเดินทาง การประชุม หรือการทำงานหลายอย่างพร้อมกัน ผู้ใช้จึงอาจตรวจสอบข้อความและลิงก์ได้ไม่ละเอียด
ผู้โจมตีอาศัยจังหวะนี้สร้างความเร่งด่วน เช่น “บัญชีจะถูกระงับ” “มีเอกสารรออนุมัติ” หรือ “กรุณายืนยันข้อมูลภายในวันนี้” เพื่อกระตุ้นให้ผู้ใช้รีบทำตามก่อนตรวจสอบ
เทคนิคนี้เรียกว่า Social Engineering หรือวิศวกรรมสังคม ซึ่งใช้ความเชื่อใจ ความกังวล หรือความเร่งรีบของคนเป็นส่วนหนึ่งของการโจมตี
3. ผู้โจมตีเข้าถึงพนักงานได้หลายช่องทาง
ข้อความหลอกลวงไม่ได้จำกัดอยู่แค่อีเมล แต่ยังมาทาง SMS แอปแชต โซเชียลมีเดีย หรือ QR Code ที่พาไปยังเว็บไซต์ปลอมได้ด้วย
SMS แจ้งให้ยืนยันบัญชีหรือแก้ไขข้อมูลการจัดส่ง : หลอกให้เปิดลิงก์และกรอกข้อมูล
อีเมล อ้างว่ามีเอกสารสำคัญจากฝ่าย HR หรือผู้บริหาร : ขโมยบัญชีหรือหลอกให้เปิดไฟล์อันตราย
แอปส่งข้อความ ปลอมเป็นเพื่อนร่วมงานและส่งลิงก์ไฟล์งาน : ใช้ความคุ้นเคยทำให้ผู้ใช้ลดความระมัดระวัง
QR Code ชวนสแกนเพื่อเปิดเอกสารหรือลงชื่อเข้าใช้ : พาผู้ใช้ไปยังเว็บไซต์หลอกลวง
การหลอกลวงลักษณะนี้เรียกรวมได้ว่า Phishing ส่วนการโจมตีผ่าน SMS เรียกว่า Smishing โดยเป้าหมายอาจเป็นการขโมยข้อมูลสำคัญหรือหลอกให้ดาวน์โหลดมัลแวร์
4. อุปกรณ์เคลื่อนที่เชื่อมต่อเครือข่ายที่องค์กรควบคุมไม่ได้
พนักงานอาจใช้มือถือทำงานผ่าน Wi-Fi ที่บ้าน ร้านกาแฟ โรงแรม หรือสนามบิน ซึ่งองค์กรไม่ได้เป็นผู้ดูแลทั้งหมด
เครือข่ายสาธารณะไม่ได้เป็นอันตรายทุกเครือข่าย แต่จุดเชื่อมต่อปลอมหรือเครือข่ายที่ตั้งค่าไม่ปลอดภัยอาจเพิ่มความเสี่ยง โดยเฉพาะเมื่อผู้ใช้เชื่อมต่อโดยไม่ตรวจสอบ หรือยอมรับคำเตือนด้านความปลอดภัยเพื่อให้ใช้งานต่อได้
การรักษาความปลอดภัยจึงต้องครอบคลุมการใช้งานนอกสำนักงานด้วย
5. มาตรฐานความปลอดภัยของแต่ละเครื่องอาจไม่เท่ากัน
บางเครื่องอัปเดตระบบสม่ำเสมอ ขณะที่บางเครื่องยังใช้ซอฟต์แวร์รุ่นเก่า บางเครื่องมีเฉพาะแอปที่องค์กรกำหนด แต่บางเครื่องติดตั้งแอปส่วนตัวจำนวนมาก
ความแตกต่างนี้ยิ่งเห็นได้ชัดในองค์กรที่อนุญาตให้ใช้มือถือส่วนตัวทำงาน หรือ BYOD — Bring Your Own Device
หากทีม IT มองไม่เห็นสถานะของอุปกรณ์ ก็อาจไม่ทราบว่าเครื่องใดมีช่องโหว่ มีการตั้งค่าที่เสี่ยง หรือยังไม่ได้เปิดใช้งานการป้องกันตามที่กำหนด
มีระบบจัดการอุปกรณ์แล้ว ต้องดูแลอะไรเพิ่มเติม?
ระบบ Mobile Device Management หรือ MDM ช่วยให้องค์กรจัดการมือถือจากส่วนกลาง เช่น กำหนดนโยบายรหัสผ่าน แจกจ่ายแอป และตั้งค่าการใช้งานตามข้อกำหนด
ส่วน Mobile Threat Defense หรือ MTD ช่วยเสริมการตรวจจับภัยคุกคามและความเสี่ยงระหว่างใช้งาน เช่น ลิงก์หลอกลวง แอปอันตราย และเครือข่ายที่ไม่ปลอดภัย
ตัวอย่างเช่น อุปกรณ์อาจตั้งรหัสผ่านและติดตั้งแอปตามนโยบายครบถ้วน แต่ผู้ใช้ยังสามารถได้รับ SMS หลอกลวงได้ การจัดการอุปกรณ์และการตรวจจับภัยคุกคามจึงเป็นงานที่ควรทำควบคู่กัน
ปกป้องอุปกรณ์พกพาด้วย IBM MaaS360 with Mobile Threat Defense
ช่วยเชื่อมการจัดการอุปกรณ์เข้ากับการตรวจจับภัยคุกคาม เพื่อให้ทีม IT มองเห็นความเสี่ยงและดำเนินการตอบสนองได้เป็นระบบมากขึ้น โดยครอบคลุมภัยสำคัญ ได้แก่
เทคโนโลยีวิเคราะห์ภัยบนอุปกรณ์และ Machine Learning ช่วยสนับสนุนการตรวจจับ ขณะที่ข้อมูลความเสี่ยงและการแจ้งเตือนช่วยให้ผู้ดูแลติดตามสถานการณ์และกำหนดแนวทางรับมือผ่าน MaaS360 ได้สะดวกขึ้น
เมื่อธุรกิจทำงานผ่านมือถือ ความปลอดภัยต้องตามไปด้วย
สมาร์ทโฟนช่วยให้พนักงานตอบสนองงานได้รวดเร็วและทำงานได้จากหลายสถานที่ องค์กรจึงควรให้ความสำคัญกับการดูแลอุปกรณ์เหล่านี้ในฐานะเครื่องมือที่เข้าถึงข้อมูลธุรกิจได้โดยตรง
IBM MaaS360 with Mobile Threat Defense เป็นส่วนหนึ่งที่ช่วยให้องค์กรบริหารอุปกรณ์และรับมือภัยบนมือถือได้อย่างเป็นระบบ สนับสนุนให้ทีมงานใช้ประโยชน์จากการทำงานแบบ Mobile First ได้อย่างมั่นใจมากขึ้น
อยากรู้ว่ามือถือที่ใช้ทำงานในองค์กรของคุณควรได้รับการป้องกันแบบไหน?
พูดคุยกับทีมงาน Wizberry เพื่อสอบถามแนวทางการจัดการอุปกรณ์และการป้องกันภัยคุกคามด้วย IBM MaaS360 ให้เหมาะกับรูปแบบการใช้งานขององค์กร
บริษัท เบอร์รี่โมบาย จำกัด
โทรศัพท์: 02-261-3020
มือถือ: 084-387-2172
บทความที่เกี่ยวข้อง
ยุค Mobile First: ทำไมสมาร์ทโฟนจึงเป็นเป้าหมายสำคัญของแฮกเกอร์?
ยุค Mobile First: ทำไมสมาร์ทโฟนจึงเป็นเป้าหมายสำคัญของแฮกเกอร์?
2026.10.20
IBM MaaS360 with Mobile Threat Defense: ยกระดับความปลอดภัยมือถือองค์กรให้พร้อมรับภัยไซเบอร์
IBM MaaS360 with Mobile Threat Defense: ยกระดับความปลอดภัยมือถือองค์กรให้พร้อมรับภัยไซเบอร์
2026.10.15
ข่าว
ความปลอดภัย
โซลูชั่น
【ขอเชิญร่วมงานสัมมนาออนไลน์ฟรี 3 หัวข้อ】 เจาะลึกจุดบอดของระบบ DX! กลยุทธ์การปกป้องข้อมูลและอุปกรณ์ในยุค ‘Paperless x Mobile’
ในช่วงหลายปีที่ผ่านมา องค์กรจำนวนมากได้เร่งนำแนวคิด "สำนักงานไร้กระดาษ (Paperless)" และ "การทำงานผ่านอุปกรณ์พกพา (Mobile Work)" มาปรับใช้เพื่อเพิ่มประสิทธิภาพการทำงานและปรับเปลี่ยนรูปแบบการดำเนินธุรกิจ อย่างไรก็ตาม แม้การเปลี่ยนผ่านสู่ระบบดิจิทัลจะช่วยเพิ่มความสะดวกสบาย แต่ในขณะเดียวกัน องค์กรต่างๆ กลับต้องเผชิญกับภัยคุกคามและความท้าทายด้านความปลอดภัยรูปแบบใหม่ เพื่อช่วยแก้ปัญหาและอุดช่องโหว่ด้านความปลอดภัยที่เกิดจากการผลักดันระบบ DX รวมถึงเพื่อสร้างพื้นที่การทำงานดิจิทัลที่ปลอดภัย ทางบริษัทฯ จึงได้จัดซีรีส์งานสัมมนาออนไลน์ฟรีจำนวน 3 ครั้ง โดยจะนำเสนอแนวทางปฏิบัติที่เป็นรูปธรรมในการปกป้องข้อมูลสำคัญของบริษัท พร้อมรับประโยชน์สูงสุดจากเทคโนโลยีดิจิทัล
2026.08.31